
Une cyberattaque d’une ampleur inédite a ébranlé le monde universitaire mondial en ce mois de mai 2026. La plateforme d’apprentissage en ligne Canvas, éditée par la société américaine Instructure et utilisée par des dizaines de millions d’étudiants à travers le globe, a été la cible d’une intrusion criminelle revendiquée par le groupe de hackers ShinyHunters. Au total, près de 9 000 établissements d’enseignement auraient été touchés — parmi lesquels figurent plusieurs des plus prestigieuses universités canadiennes.
Canvas, colonne vertébrale du numérique universitaire
Pour comprendre la portée de cet incident, il faut mesurer le rôle central qu’occupe Canvas dans l’écosystème éducatif contemporain. Ce système de gestion de l’apprentissage (LMS) est l’outil quotidien de millions d’étudiants, d’enseignants et de personnels administratifs : gestion des cours, remise de devoirs, consultation des notes, vidéos pédagogiques, messagerie interne. Au Canada, l’Université de Toronto l’exploite sous la marque Quercus. Une paralysie de Canvas, c’est toute la vie académique numérique d’une institution qui s’arrête.
Une chronologie en huit jours
L’attaque s’est déroulée à une vitesse préoccupante, en plein cœur de la période des examens finals :
- 30 avril 2026 : Les premiers signaux d’anomalie apparaissent. Des outils connectés aux clés API d’Instructure dysfonctionnent ; des étudiants signalent des difficultés d’accès inexpliquées.
- 1er mai 2026 : Le RSSI d’Instructure, Steve Proud, brise le silence et confirme publiquement l’intrusion d’un acteur criminel. Des experts en forensique numérique sont mobilisés en urgence.
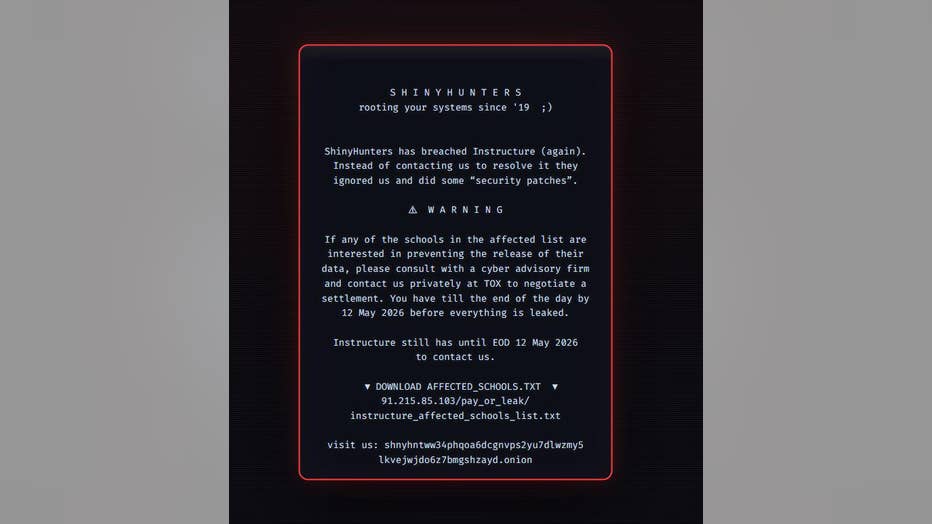
- 3 mai 2026 : ShinyHunters monte d’un cran. Sur leur plateforme du dark web, le groupe publie un ultimatum sans équivoque : « FINAL WARNING — PAY OR LEAK », accompagné d’une revendication portant sur le vol de données de 275 millions de personnes.
- 4-5 mai 2026 : Instructure confirme officiellement la compromission de données — noms, adresses e-mail, numéros étudiants, messages privés — et annonce le rétablissement partiel des services.
- 7 mai 2026 : ShinyHunters fixe une nouvelle échéance. La menace est claire : en l’absence de paiement, la totalité des données sera publiée.
- 8-9 mai 2026 : Les universités canadiennes confirment officiellement leur implication. Canvas est de nouveau accessible, mais les investigations de cybersécurité se poursuivent.
Les établissements canadiens dans la tourmente
Plusieurs grandes universités canadiennes ont été directement affectées et ont dû communiquer en urgence auprès de leurs communautés étudiantes :
- Université de Toronto (U of T) — A désactivé sa plateforme Quercus à titre conservatoire. L’établissement a précisé qu’aucun autre système informatique interne n’avait été compromis.
- Université de la Colombie-Britannique (UBC) — A déclaré Canvas inaccessible et appelé ses étudiants à modifier leurs mots de passe sans délai. L’université a également diffusé une alerte via Instagram, demandant aux utilisateurs connectés après 12h PT de se déconnecter immédiatement.
- Université de l’Alberta (U of A) — Avec plus de 44 000 étudiants inscrits, l’établissement a mis la plateforme hors ligne et déclaré la situation sous contrôle.
- Université Simon Fraser (SFU) — A confirmé des perturbations directement liées à l’incident.
- OCAD University (Ontario) — Fait partie des institutions ontariennes officiellement affectées par la brèche.
3,65 téraoctets de données volées
Les chiffres communiqués par les pirates donnent le vertige. ShinyHunters affirme avoir exfiltré 3,65 téraoctets de données, couvrant les informations personnelles de 275 millions d’individus — étudiants, enseignants et membres du personnel administratif confondus. Le groupe revendique également le vol de milliards de messages privés échangés sur la plateforme.
Instructure a confirmé la compromission des données suivantes :
- Noms et prénoms
- Adresses e-mail institutionnelles et personnelles
- Numéros d’identification étudiants
- Messages privés entre étudiants et enseignants
L’entreprise tient cependant à rassurer sur un point crucial : mots de passe, dates de naissance, numéros d’identité gouvernementaux et informations financières n’ont pas été exposés.
ShinyHunters : un groupe rodé à l’extorsion
ShinyHunters n’est pas un acteur inconnu des services de renseignement et des experts en cybersécurité. Ce groupe cybercriminel international s’est spécialisé dans le vol massif de données sensibles à des fins d’extorsion, publiant ou revendant les informations dérobées en cas de refus de paiement.
Pour cette attaque, la méthode employée révèle une faille structurelle chez Instructure : les hackers ont exploité une vulnérabilité liée aux comptes gratuits « Free-For-Teacher » (FFT), qui permettaient à des acteurs non autorisés de modifier des pages accessibles aux utilisateurs connectés. Ces comptes ont depuis été temporairement suspendus par Instructure.
Luke Connolly, analyste en menaces chez la firme de cybersécurité Emsisoft, a confirmé la responsabilité de ShinyHunters dans cet incident, précisant que des captures d’écran attestent que le groupe avait commencé à menacer la plateforme dès le dimanche précédant la crise.
La réponse des universités et d’Instructure
Face à une crise survenue au pire moment — en pleine semaine d’examens finals —, les réactions ont été rapides, bien que le mal soit déjà fait :
Instructure a mis Canvas hors ligne dès la détection de l’intrusion, mandaté des experts forensiques externes, puis déclaré la plateforme de nouveau opérationnelle après investigation. La société travaille désormais en collaboration directe avec les établissements touchés, leur recommandant de revoir l’ensemble des accès administrateurs et de renouveler leurs identifiants de sécurité.
Du côté des universités, des alertes ont été publiées sur les portails officiels et les réseaux sociaux, invitant étudiants et personnels à changer leurs mots de passe et à contacter leurs services informatiques respectifs.
Le risque de phishing : la menace qui dure
La fuite de données ne constitue pas seulement un incident passé. Elle ouvre la porte à une menace secondaire persistante que les experts jugent particulièrement sérieuse : le phishing ciblé. En combinant noms complets, adresses e-mail institutionnelles, numéros étudiants et contenus de messages privés, des cybercriminels sont en mesure de concevoir des communications frauduleuses d’une crédibilité redoutable, usurpant l’identité d’universités, d’enseignants ou de services administratifs.
Les recommandations émises à l’intention des étudiants et personnels concernés :
- Changer immédiatement son mot de passe Canvas
- Ne jamais réutiliser le même mot de passe sur plusieurs plateformes
- Activer la double authentification (2FA) sur tous les comptes disponibles
- Se méfier de tout message urgent sollicitant une connexion ou un paiement, même s’il contient des informations personnelles exactes
- Ne jamais cliquer sur des liens suspects — toujours accéder directement aux portails officiels
L’éducation, secteur sous-protégé et surciblé
Cet incident n’est pas isolé. Il confirme une tendance de fond : le secteur de l’éducation est devenu l’une des cibles privilégiées des groupes cybercriminels. En 2024, l’Université de Winnipeg avait déjà subi une attaque majeure, contraignant l’établissement à reporter des examens et à gérer une fuite de données massive.
La raison est structurelle : les établissements scolaires et universitaires concentrent d’importantes quantités de données personnelles sensibles tout en disposant d’infrastructures numériques souvent insuffisamment sécurisées par manque de moyens. Une combinaison qui en fait des cibles de premier choix pour des groupes comme ShinyHunters.



Laisser un commentaire